Una seguidilla de vulnerabilidades críticas, ataques informáticos y dispositivos conectados comprometidos encendió las alarmas entre especialistas de todo el mundo. La inteligencia artificial acelera tanto la detección de fallas como la capacidad de explotarlas, mientras las empresas enfrentan cada vez menos tiempo para proteger sus sistemas.
Octubre dejó una sucesión de episodios que volvió a poner a la ciberseguridad en el centro de la discusión tecnológica. Desde heladeras de supermercados europeos controladas a distancia hasta vulnerabilidades en programas utilizados por millones de sitios web, los incidentes mostraron que las amenazas digitales ya no se limitan al robo de información: también pueden afectar infraestructuras y dispositivos que forman parte de la vida cotidiana.
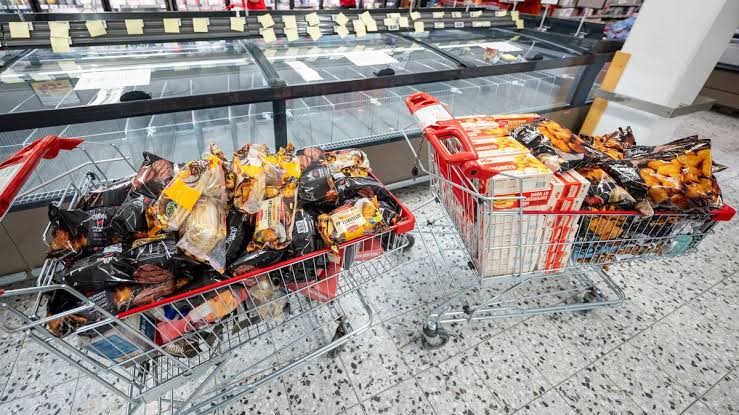
Uno de los casos más llamativos ocurrió en supermercados de distintos países europeos. Heladeras y congeladores conectados a internet fueron intervenidos de manera remota y sus sistemas de refrigeración quedaron fuera de control. Las temperaturas aumentaron hasta provocar la pérdida de grandes cantidades de alimentos, daños económicos y problemas operativos en establecimientos comerciales.
El episodio volvió a exponer los riesgos de la llamada internet de las cosas, un modelo tecnológico que conecta dispositivos físicos a redes digitales para facilitar su administración. En este caso, los atacantes aprovecharon vulnerabilidades presentes en controladores de refrigeración antiguos, cuyos programas internos ya no recibían actualizaciones de seguridad.
La conectividad, que ofrece ventajas en términos de eficiencia y control, también puede convertirse en una puerta de entrada cuando los equipos no cuentan con mecanismos adecuados de protección. Una heladera industrial, un sistema de riego, una grúa portuaria o una instalación energética pueden quedar expuestos si dependen de programas desactualizados o de conexiones que no fueron diseñadas con criterios de seguridad suficientes.
El problema adquiere otra dimensión cuando se observa el avance de la inteligencia artificial. Durante años, identificar errores complejos en el código de un programa requería equipos especializados y largos períodos de investigación. Las nuevas herramientas permiten acelerar ese trabajo, analizar grandes volúmenes de información y detectar vulnerabilidades que pudieron permanecer ocultas durante mucho tiempo.
Esa capacidad tiene una doble dimensión. Por un lado, permite que investigadores y empresas encuentren fallas antes de que sean aprovechadas por delincuentes informáticos. Por otro, reduce las barreras técnicas para quienes buscan intervenir sistemas ajenos. La misma tecnología que fortalece la defensa puede ser utilizada para acelerar operaciones ofensivas.
Federico Kirschbaum, especialista en seguridad informática, y Sheila Berta, CTO de Atomiq, advirtieron sobre la velocidad con la que está cambiando el escenario. La inteligencia artificial amplía la cantidad de personas capaces de realizar tareas técnicas complejas y permite que determinadas operaciones se desarrollen en menos tiempo. El desafío ya no consiste solamente en enfrentar más ataques, sino también en responder a una velocidad cada vez mayor.
Otro de los episodios relevantes del mes estuvo relacionado con PHP, uno de los lenguajes de programación más utilizados en internet. Dos vulnerabilidades críticas obligaron a publicar actualizaciones urgentes y generaron advertencias sobre los riesgos para servidores que todavía utilizaban versiones afectadas. El caso mostró cómo una falla en una tecnología ampliamente extendida puede tener consecuencias para una enorme cantidad de servicios digitales.
La inteligencia artificial también tuvo un papel destacado en la investigación de estas vulnerabilidades. Herramientas especializadas permitieron profundizar el análisis del código y demostrar posibles escenarios de explotación. La situación reabrió una discusión sobre el equilibrio entre innovación y seguridad: cuanto más rápido se descubren los errores, más importante resulta que las organizaciones puedan corregirlos antes de que sean aprovechados.
Durante octubre también se conocieron otros incidentes vinculados con plataformas digitales, servicios tecnológicos y grandes compañías. Entre ellos, el artículo señala el robo de activos digitales en Binance, estimado en miles de millones de dólares, y una serie de problemas de seguridad que involucraron a distintas herramientas y servicios de inteligencia artificial. Sin embargo, no todos estos episodios responden a una misma operación ni existe evidencia de que formen parte de una campaña coordinada.
Esa distinción es importante para comprender el fenómeno sin exageraciones. La expresión “octubre negro” funciona como una descripción de la concentración de alertas e incidentes durante el mes, pero no identifica por sí misma a un grupo de atacantes ni a una ofensiva única. Lo que sí aparece con claridad es un escenario en el que las vulnerabilidades se detectan y pueden ser aprovechadas con mayor rapidez.
La discusión también alcanza a sectores productivos que avanzaron en la digitalización de sus operaciones. En Argentina, actividades como la minería, la agroindustria, los puertos y la explotación energética incorporaron sistemas de monitoreo remoto, sensores y automatización. En Vaca Muerta, por ejemplo, la conectividad permite administrar equipos y procesos en áreas alejadas, mejorar la eficiencia y reducir determinados riesgos laborales. Pero esa transformación exige que la seguridad informática sea considerada parte de la infraestructura esencial.
El desafío no consiste en detener el desarrollo tecnológico, sino en evitar que la velocidad de la innovación supere la capacidad de protección. Actualizar programas, mantener sistemas de soporte, revisar los dispositivos conectados y establecer mecanismos de respuesta ante incidentes son responsabilidades que involucran tanto a fabricantes como a empresas y organismos públicos.
La inteligencia artificial promete mejorar la prevención y fortalecer la seguridad digital, pero también obliga a revisar las herramientas y los tiempos de respuesta. Octubre dejó una advertencia: en un mundo donde cada vez más objetos y servicios dependen de internet, una falla informática puede abandonar rápidamente la pantalla y trasladarse a la vida material. La seguridad ya no es un asunto exclusivo de especialistas; es una condición indispensable para sostener la confianza en la tecnología.