
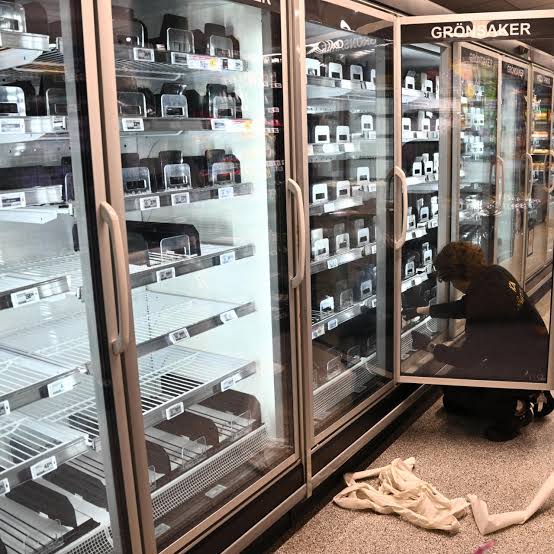
Decenas de establecimientos de Bélgica y Suecia, junto con comercios de otros cinco países europeos, sufrieron ataques informáticos que permitieron manipular a distancia sus equipos de frío. La alteración de las temperaturas obligó a retirar y desechar alimentos, mientras las autoridades investigan si los incidentes forman parte de una misma operación.
La amenaza digital encontró una puerta de entrada inesperada: las heladeras de los supermercados. Durante la madrugada del lunes 2 de noviembre, decenas de establecimientos europeos detectaron que sus sistemas de refrigeración habían sido manipulados desde el exterior. Los equipos dejaron de conservar los alimentos a temperaturas adecuadas y, en algunos casos, los congeladores llegaron a registrar hasta 50 grados centígrados.
El episodio afectó principalmente a Bélgica y Suecia, pero también se reportaron incidentes en Países Bajos, Luxemburgo, Irlanda, Estonia y Finlandia. Las consecuencias fueron inmediatas: productos que perdieron la cadena de frío, mercadería retirada de las góndolas, pérdidas económicas y equipos técnicos movilizados de urgencia para recuperar el funcionamiento de las instalaciones.
En Bélgica, la cadena Delhaize confirmó problemas en alrededor de 40 establecimientos, mientras que Carrefour informó que 15 de sus tiendas habían resultado afectadas. También se registraron inconvenientes en locales de Spar, Colruyt e Intermarché, además de carnicerías de Amberes. Algunos comercios recurrieron a camiones frigoríficos para salvar parte de la mercadería, aunque otros debieron desechar alimentos.
La empresa especializada Sabcobel detectó una veintena de sistemas afectados entre las instalaciones que administra en el país. Sus técnicos comenzaron a trabajar durante la madrugada para contener los daños y restablecer las condiciones de refrigeración. En algunos supermercados, los problemas comenzaron poco después de la medianoche y fueron advertidos cuando las alarmas de los sistemas de control enviaron notificaciones a los responsables de los locales.
En Suecia, las cadenas ICA y Coop también reconocieron incidentes. Una tienda de ICA informó que sus refrigeradores y congeladores habían sido alterados de manera remota. Coop confirmó que seis de sus aproximadamente 800 establecimientos sufrieron problemas similares. En algunos equipos, las temperaturas llegaron a los 50 grados, lo que obligó a retirar productos y revisar las condiciones de conservación.
En Irlanda, Musgrave, propietaria de la cadena SuperValu, comunicó que 13 supermercados habían sufrido alteraciones en sus sistemas de frío. La empresa retiró preventivamente los productos refrigerados y congelados de los locales afectados y aseguró que el incidente había sido controlado. En Luxemburgo también se registraron problemas en establecimientos de Delhaize, mientras que en Países Bajos y Estonia hubo reportes de comercios con equipos manipulados.
Aunque todavía no se identificó a los responsables, las características de los incidentes encendieron las alarmas de los especialistas en ciberseguridad. Los ataques apuntaron a sistemas de control industrial que permiten supervisar y modificar a distancia el funcionamiento de los equipos. Esa tecnología facilita la administración de grandes instalaciones, pero también puede convertirse en una vulnerabilidad cuando no cuenta con las protecciones necesarias.
Uno de los puntos bajo investigación es la utilización de dispositivos antiguos o conectados a internet con medidas de seguridad insuficientes. En Países Bajos, el fabricante danés Danfoss señaló que algunos equipos afectados utilizaban contraseñas predeterminadas y redes sin protección adecuada. La compañía había advertido previamente a sus clientes sobre la necesidad de restringir el acceso remoto y reforzar la seguridad de las conexiones.
El episodio tiene un antecedente cercano. El 12 de octubre, cientos de supermercados de Francia sufrieron un ataque de características similares, que también alcanzó instalaciones en Bélgica y Países Bajos. En aquella oportunidad, los sistemas de refrigeración fueron manipulados y numerosos comercios tuvieron que destruir alimentos. Las pérdidas estimadas para el sector llegaron a decenas de millones de euros.
La repetición de estos episodios plantea una preocupación que excede a las empresas afectadas. La digitalización de los servicios comerciales permitió mejorar la eficiencia y automatizar tareas, pero también conectó a internet infraestructuras que antes funcionaban de manera más aislada. Refrigeración, calefacción, alarmas y otros sistemas esenciales pueden convertirse en objetivos cuando sus mecanismos de protección no evolucionan al mismo ritmo que la tecnología.
Por ahora, no hay confirmación de que todos los ataques respondan a una única campaña coordinada ni se conoce quién está detrás de ellos. Tampoco se estableció públicamente si el objetivo fue provocar daños económicos, interrumpir operaciones o perseguir otro propósito. Las investigaciones continúan en distintos países.
Lo ocurrido deja una advertencia para el comercio europeo: la seguridad informática ya no se limita a proteger bases de datos, cuentas bancarias o información de clientes. También debe garantizar que los sistemas que conservan alimentos y sostienen actividades cotidianas permanezcan bajo control. En una economía cada vez más conectada, una vulnerabilidad digital puede terminar convirtiéndose en un problema concreto en las góndolas, los depósitos y la mesa de los consumidores.


